Un lundi matin, un ransomware chiffre vos serveurs. Vous lancez la restauration… et découvrez que vos sauvegardes ont été chiffrées avec le reste.
Ce scénario, la directive européenne NIS2 le prend très au sérieux. Pour les entreprises concernées, une sauvegarde qui ne se restaure pas n’est plus un simple incident technique : c’est un manquement réglementaire, avec des amendes qui peuvent atteindre 10 millions d’euros.
Mais votre entreprise est-elle seulement concernée ? Et où en est la loi en France ?
Je vous explique qui doit s’y plier, ce que NIS2 exige pour vos sauvegardes et par où commencer, même si la loi française se fait attendre. C’est parti !
NIS2, c’est quoi et où en est la France ?
NIS2 est une directive européenne adoptée en décembre 2022. Elle remplace la première directive NIS de 2016 et élargit fortement le nombre d’organisations soumises à des obligations de cybersécurité.
En France, elle devrait concerner environ 15 000 entités, réparties dans 18 secteurs d’activité. On y trouve des PME comme des groupes du CAC 40, mais aussi des administrations et des collectivités.
Petit point d’actualité, et il compte : la loi française n’est toujours pas votée. Le projet de loi « Résilience », qui transpose NIS2, a été adopté par le Sénat le 12 mars 2025.
Son examen à l’Assemblée nationale a encore été repoussé début octobre 2026, alors que l’Europe avait fixé la date limite au 17 octobre 2024.
NIS2 ne s’appliquera donc en France qu’une fois la loi, ses décrets et ses arrêtés publiés. Faut-il attendre pour autant ? Je vous le déconseille.
L’ANSSI, qui contrôlera les futures entités, invite déjà les entreprises à se préparer. Elle a même publié en mars 2026 son référentiel ReCyF, qui détaille les mesures attendues.
Le plus sage est d’avancer dès maintenant sur votre mise en conformité NIS2, en commençant par ce qui coûte le plus cher en cas d’incident : vos sauvegardes.
Votre entreprise est-elle concernée par NIS2 ?
NIS2 vise les organisations qui exercent dans un secteur jugé critique et qui dépassent une certaine taille. Les deux critères comptent.
Le critère du secteur
La directive distingue deux familles de secteurs :
- Les secteurs hautement critiques (annexe I) : énergie, transports, banque, santé, eau, infrastructures numériques, services informatiques gérés, administration publique ou encore spatial ;
- Les autres secteurs critiques (annexe II) : services postaux, gestion des déchets, chimie, agroalimentaire, industrie manufacturière, fournisseurs numériques (places de marché, moteurs de recherche, réseaux sociaux) et recherche.
Le critère de la taille
En règle générale, NIS2 s’applique à partir de la moyenne entreprise : au moins 50 salariés, ou un chiffre d’affaires et un total de bilan qui dépassent tous deux 10 millions d’euros.
Certains acteurs sont toutefois concernés quelle que soit leur taille, comme les fournisseurs de services DNS, les prestataires de services de confiance ou les opérateurs de communications électroniques.
Selon votre secteur et votre taille, vous serez classé entité essentielle ou entité importante. Les obligations sont proches, mais les plafonds d’amende diffèrent :
- Entité essentielle : jusqu’à 10 millions d’euros ou 2 % du chiffre d’affaires annuel mondial ;
- Entité importante : jusqu’à 7 millions d’euros ou 1,4 % du chiffre d’affaires annuel mondial.
Dans les deux cas, c’est le montant le plus élevé qui sert de plafond.
Le plus simple : faire le test de l’ANSSI
Pour savoir où vous en êtes, l’ANSSI propose un test gratuit sur son portail MesServicesCyber. En quelques questions sur votre secteur et votre taille, il vous indique si vous entrez dans le champ de NIS2.
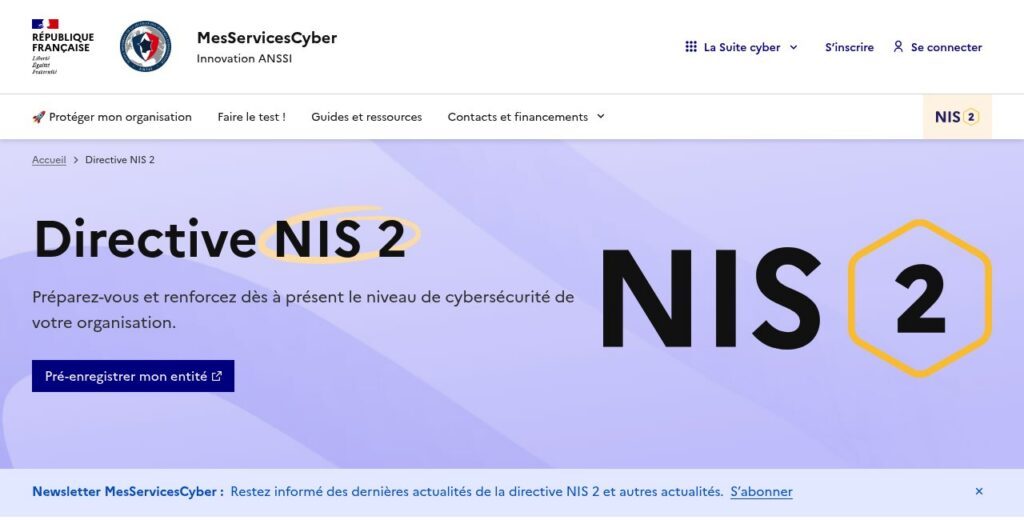
Ce test a une valeur indicative et ne remplace pas une analyse juridique. Mais c’est le bon point de départ, et il ne vous prendra que quelques minutes.
Pas concerné ? Vos clients le sont peut-être
C’est le piège que beaucoup de petites entreprises ne voient pas venir. NIS2 oblige les entités concernées à sécuriser leur chaîne d’approvisionnement, et donc leurs fournisseurs.
Vous êtes prestataire informatique, agence ou éditeur de logiciel pour une entreprise concernée ? Attendez-vous à recevoir des clauses de sécurité dans vos contrats et des questionnaires sur vos propres sauvegardes.
Ce que NIS2 exige vraiment pour vos sauvegardes
L’article 21 de la directive liste dix mesures de gestion des risques que les entités concernées doivent mettre en place :
- l’analyse des risques et la sécurité des systèmes d’information ;
- la gestion des incidents ;
- la continuité des activités, dont la gestion des sauvegardes, la reprise des activités et la gestion de crise ;
- la sécurité de la chaîne d’approvisionnement ;
- la sécurité de l’acquisition, du développement et de la maintenance des systèmes, y compris le traitement des vulnérabilités ;
- l’évaluation de l’efficacité des mesures prises ;
- la cyberhygiène et la formation à la cybersécurité ;
- la cryptographie et le chiffrement ;
- la sécurité des ressources humaines, le contrôle d’accès et la gestion des actifs ;
- l’authentification multifacteur et les communications sécurisées.
Les sauvegardes apparaissent noir sur blanc au troisième point. La directive cite la gestion des sauvegardes et la reprise des activités parmi les mesures de continuité. Ce n’est pas un conseil, c’est une obligation.
Et ce point soutient tous les autres. Le contrôle d’accès, la MFA ou la sécurité des fournisseurs réduisent le risque d’attaque. Mais le jour où une attaque passe malgré tout, seule une sauvegarde restaurable vous permet de repartir.
Pourquoi une sauvegarde qui échoue fait tomber plusieurs obligations
Imaginez que votre restauration échoue en pleine attaque. Le problème ne s’arrête pas aux données perdues : il rejaillit sur plusieurs obligations à la fois.
Des délais de notification intenables
NIS2 impose de signaler tout incident important en trois temps :
- une alerte précoce sous 24 heures ;
- une notification sous 72 heures, avec une première évaluation de la gravité et de l’impact ;
- un rapport final sous un mois, qui détaille la cause et les mesures prises.
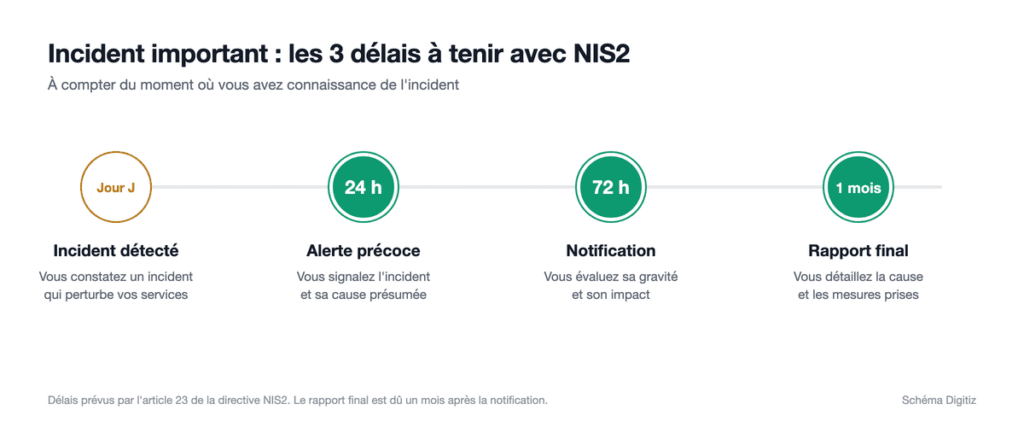
Sans sauvegarde exploitable, l’incident s’éternise au lieu d’être maîtrisé. Votre rapport final devra alors justifier un impact lourd, avec peu de mesures à faire valoir.
Des dirigeants en première ligne
L’article 20 vise directement la direction. Les dirigeants doivent approuver les mesures de cybersécurité et superviser leur mise en œuvre, et ils peuvent être tenus responsables des manquements.
Ils doivent aussi suivre une formation. Si le sujet vous paraît flou, un plan pour se former en cybersécurité vous aidera à poser les bonnes questions à votre équipe informatique.
Une stratégie de sauvegarde jamais testée, mais validée par la direction, devient donc un risque personnel autant que financier.
Plusieurs manquements pour un seul incident
Une restauration ratée peut révéler plusieurs défaillances d’un coup : la continuité d’activité, la gestion des incidents et l’évaluation de l’efficacité de vos mesures. Autant de reproches que l’autorité peut retenir contre vous, avec des plafonds à 10 ou 7 millions d’euros.
À quoi ressemble une sauvegarde conforme à NIS2 ?
Bonne surprise : NIS2 n’impose aucune technologie précise. En revanche, elle attend un résultat. Vos sauvegardes doivent se restaurer, même après une attaque, et vous devez pouvoir le prouver.
Des sauvegardes testées, pas seulement documentées
Un plan de reprise rédigé il y a trois ans et jamais exécuté ne prouve rien. Ce qui compte, c’est de montrer qu’une restauration a réellement fonctionné.
Fixez pour cela deux objectifs, à documenter :
- Le RPO (objectif de point de reprise) : la quantité de données que vous acceptez de perdre, par exemple quatre heures de travail ;
- Le RTO (objectif de délai de reprise) : le temps maximal pour redémarrer, par exemple une journée.
Testez ensuite régulièrement que vous tenez ces objectifs, et gardez une trace de chaque test. C’est ce que l’on vous demandera en cas de contrôle.
Des sauvegardes que personne ne peut effacer
Les ransomwares ne se contentent plus de chiffrer vos fichiers. Ils cherchent vos sauvegardes pour les chiffrer ou les supprimer, afin que vous n’ayez plus d’autre choix que de payer.
Si l’attaquant a obtenu un accès administrateur, une sauvegarde classique ne résiste pas. D’où l’intérêt du stockage immuable : une fois écrites, les données ne peuvent être ni modifiées ni supprimées pendant la durée fixée, quels que soient les identifiants utilisés.
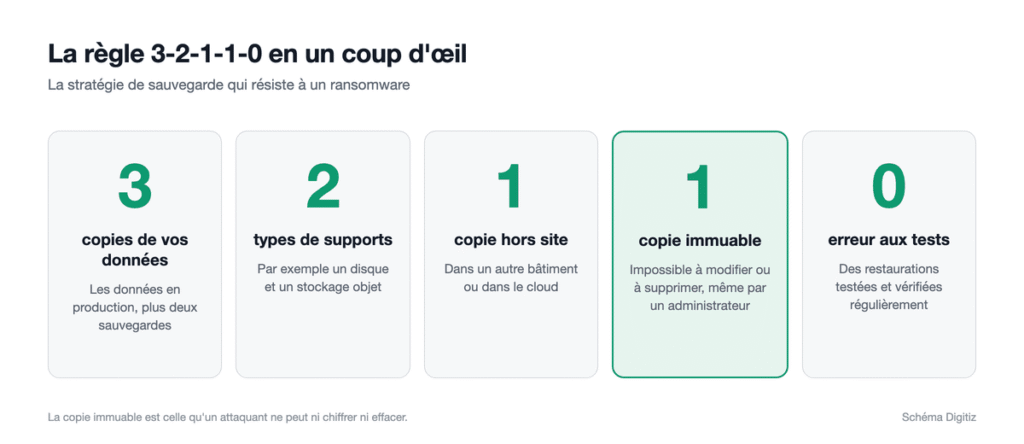
La règle 3-2-1-1-0
Pour structurer votre stratégie, la référence est la règle 3-2-1-1-0 :
- 3 copies de vos données ;
- sur 2 types de supports différents ;
- dont 1 copie hors site ;
- et 1 copie immuable ;
- avec 0 erreur lors des tests de restauration.
Dernier principe : appliquer le Zero Trust à la sauvegarde elle-même. Séparez le stockage des sauvegardes de vos systèmes de production, avec ses propres accès. Un attaquant qui prend la main sur votre réseau ne doit pas, du même coup, pouvoir toucher à vos sauvegardes.
Le stockage immuable en pratique : l’exemple d’Object First
Plusieurs solutions permettent d’ajouter cette copie immuable. Si votre entreprise sauvegarde déjà avec Veeam, l’un des logiciels de sauvegarde les plus répandus en entreprise, Object First propose une approche clé en main.
Son boîtier Ootbi (pour « Out-of-the-Box Immutability ») est un stockage objet compatible S3, installé dans vos locaux et conçu spécifiquement pour Veeam. L’immuabilité y est activée par défaut : même un administrateur ne peut pas modifier ou supprimer les sauvegardes.
Le boîtier est séparé du serveur de sauvegarde, durci et protégé par une authentification multifacteur, selon les principes Zero Trust. L’éditeur annonce une installation en une quinzaine de minutes, sans compétence particulière en sécurité.
Rien d’étonnant à ce positionnement : l’entreprise a été fondée par les cofondateurs de Veeam.
Le lien avec NIS2 est direct. Une copie immuable, isolée de la production, coche à la fois la case de la restauration et celle de la résistance aux ransomwares.
Par où commencer ? Mon plan en 5 étapes
Vous n’avez pas besoin d’attendre la loi pour avancer. Voici l’ordre que je vous conseille :
- Faites le test de l’ANSSI pour savoir si vous êtes concerné, et à quel titre ;
- Listez vos données et systèmes critiques, puis fixez un RPO et un RTO pour chacun. Si vous partez de loin, commencez par vérifier la santé de votre système d’information ;
- Appliquez la règle 3-2-1-1-0, avec au moins une copie immuable et une copie hors site ;
- Testez vos restaurations à intervalles réguliers, et documentez chaque test ;
- Préparez votre réponse à incident : qui alerte l’ANSSI, qui rédige la notification, qui valide côté direction.
Ces cinq étapes ne couvrent pas toute la directive. Mais elles traitent le point qui fait tomber les autres le jour d’une attaque.
La loi française finira par être votée. Ce jour-là, vous aurez pris de l’avance. Et d’ici là, vous serez surtout capable de redémarrer après un ransomware, ce qui reste la meilleure raison de s’y mettre.