Vous avez demandé un devis pour mettre votre entreprise en conformité avec le RGPD. Le montant tient sur une ligne, le budget RGPD est validé, et le sujet semble réglé pour l’année.
Puis les vraies dépenses arrivent : des heures de travail que personne n’avait comptées, et un bandeau cookies à refaire parce que le premier ne respectait pas le refus des visiteurs. Le devis n’était pas faux. Il était incomplet.
Je vous montre où se cachent ces coûts et comment les chiffrer avant de signer quoi que ce soit. C’est parti !
Identifiez les postes de dépenses souvent oubliés dans un projet de conformité
Le premier piège se trouve dans le devis lui-même. Le cabinet Fcn-Data, qui revendique plus de 2 300 établissements accompagnés, situe les tarifs d’un DPO externe entre 190 € et 4 200 € HT par mois sur le marché.
Un tel écart ne tient pas au hasard. Il dépend surtout de ce que la prestation inclut, et de ce qu’elle laisse à votre charge.
La distinction qui compte, c’est celle entre le rôle de DPO et le travail de mise en conformité. Un DPO désigné auprès de la CNIL peut se contenter de conseiller.
Si personne d’autre ne fait l’inventaire des traitements, ce travail retombe sur vos équipes.
Avant de comparer deux devis, posez donc une question simple : qui remplit le registre ? Si la réponse est « vous », ajoutez le temps de vos salariés à la facture. Ces postes passent le plus souvent à la trappe :
- Le temps interne : entretiens avec chaque service, inventaire des fichiers, relecture des documents. Dans une PME, cela se compte vite en jours.
- Le registre des traitements : vous devez le construire, puis le tenir à jour.
- Les contrats avec vos sous-traitants : CRM, logiciel de paie, hébergeur, outil d’emailing. L’article 28 du RGPD impose des clauses précises avec chacun.
- Le consentement aux cookies : un outil de gestion du consentement (CMP), son paramétrage et des tests réguliers.
- La sécurité technique : double authentification, chiffrement, sauvegardes, gestion des accès.
- La formation des salariés, y compris ceux qui arrivent après le projet.
- Les demandes d’exercice des droits : accès, effacement, opposition, avec une réponse due sous un mois.
Ces postes n’ont rien de théorique. En 2025, la CNIL a sanctionné 14 organismes en procédure simplifiée pour une sécurité insuffisante : mots de passe trop faibles, comptes partagés entre collègues.
Un gestionnaire de mots de passe coûte quelques euros par utilisateur et par mois. C’est typiquement la ligne à prévoir dès le départ, plutôt qu’après un contrôle.
Même logique pour les traceurs : 21 organismes ont été sanctionnés en 2025 pour des cookies déposés sans consentement ou un refus mal pris en compte. Passer à une alternative à Google Analytics conforme au RGPD peut d’ailleurs alléger votre bandeau.
Vous devez savoir lesquelles de ces obligations s’appliquent vraiment à votre cas.
Comprenez le cadre réglementaire pour mieux évaluer vos obligations
Le RGPD ne fixe aucun tarif. Il fixe des obligations proportionnées aux risques, et la taille de l’entreprise ne dispense presque de rien. Une TPE de cinq salariés reste responsable des données de ses clients, de ses prospects et de ses employés.
Certaines obligations s’appliquent à tout le monde :
- tenir un registre des traitements : l’exemption prévue sous 250 salariés est si étroite qu’elle ne joue presque jamais, puisqu’il suffit de gérer une paie pour en sortir ;
- informer les personnes et choisir une base légale pour chaque traitement ;
- sécuriser les données et encadrer vos sous-traitants ;
- notifier une violation à la CNIL sous 72 heures dès qu’elle présente un risque pour les personnes.
D’autres dépendent de votre activité, et ce sont elles qui font grimper la facture :
- le DPO obligatoire, pour les organismes publics et pour ceux dont l’activité principale implique un suivi régulier des personnes à grande échelle ou des données sensibles à grande échelle (article 37) ;
- l’analyse d’impact (AIPD), dès qu’un traitement présente un risque élevé (article 35) ;
- les garanties à prévoir pour tout transfert hors de l’Union européenne, par exemple vers un outil américain.
Pour les sanctions, gardez les bons ordres de grandeur. Le plafond atteint 20 millions d’euros ou 4 % du chiffre d’affaires mondial.
Les 486,8 millions d’euros d’amendes de 2025, détaillés dans le bilan des sanctions de la CNIL, viennent surtout de deux décisions de 325 et 150 millions d’euros contre de très grands acteurs.
Pour une PME, le risque réel ressemble plutôt à la procédure simplifiée : jusqu’à 20 000 € d’amende quand le chiffre d’affaires reste sous 50 millions d’euros. Depuis janvier 2026, la CNIL en a prononcé 23, dont 19 à la suite d’une plainte.
Autrement dit, un client mécontent ou un ancien salarié suffit à mettre la machine en route. Et la CNIL a reçu 20 150 plaintes en 2025, un record.
Dernier point : ne budgétez pas sur une simplification qui n’existe pas encore. Le projet européen Digital Omnibus, présenté en novembre 2025, relèverait de 250 à 750 salariés le seuil d’exemption du registre et porterait à 96 heures le délai de notification.
À la mi-octobre 2026, ce volet n’est toujours pas adopté : les ambassadeurs des États membres ont encore reporté le vote de leur position le 7 octobre. Pour l’instant, ce sont les règles actuelles qui s’appliquent.
Évaluez l’impact du volume et de la sensibilité des données traitées
Deux entreprises de 15 salariés peuvent recevoir des devis RGPD qui n’ont rien à voir l’un avec l’autre. Une agence web qui gère des contacts professionnels et un service de soins infirmiers qui suit des patients à domicile affichent le même effectif, mais des risques sans commune mesure.
Deux curseurs font varier la facture. La quantité de données traitées et leur degré de sensibilité pèsent bien plus lourd que le nombre de salariés.
Plus vous traitez de personnes, plus les demandes d’accès ou d’effacement se multiplient et plus une fuite coûte cher. Au-delà d’un certain seuil, la notion de grande échelle rend le DPO ou l’AIPD obligatoires. Un e-commerce de 50 000 clients n’affronte donc pas les mêmes contraintes qu’un cabinet de conseil de 200 contacts, à effectif égal.
La sensibilité des données joue un rôle tout aussi décisif. L’article 9 du RGPD protège plusieurs catégories particulières :
- les données de santé, y compris un arrêt maladie ou un handicap déclaré ;
- les données biométriques et génétiques ;
- les opinions politiques, les convictions religieuses et l’appartenance syndicale ;
- l’origine raciale ou ethnique, la vie sexuelle et l’orientation sexuelle.
Traiter ces données exige de justifier une exception prévue par le texte et de renforcer la sécurité. Pour la santé, confier l’hébergement à un prestataire impose le recours à un hébergeur certifié HDS. La CNIL a d’ailleurs infligé 5 millions d’euros d’amende à IQVIA le 26 mai 2026, notamment pour des garanties insuffisantes sur des données de santé.
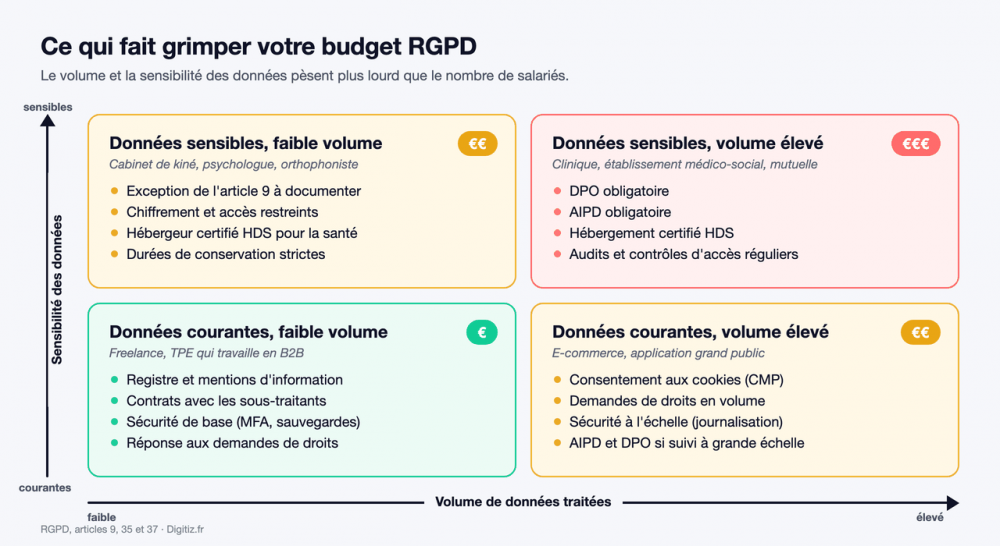
Le secteur médico-social cumule souvent les deux curseurs : des données de santé et des personnes vulnérables, avec des équipes soignantes qui ont autre chose à faire que remplir un registre.
La CNIL range d’ailleurs les traitements de santé des établissements médico-sociaux parmi ceux qui exigent une AIPD. C’est le profil où un accompagnement externe se justifie le plus vite.
Anticipez les coûts liés au maintien de la conformité dans le temps
La conformité n’est pas un diplôme qu’on obtient une fois pour toutes. Elle se dégrade dès que l’entreprise bouge : un nouvel outil, un recrutement, une campagne marketing, ou un salarié qui colle un fichier clients dans un chatbot.
Ces dépenses récurrentes sont à prévoir chaque année :
- la mise à jour du registre à chaque nouvel outil ou nouveau traitement ;
- la formation des nouveaux arrivants, et un rappel pour les équipes en place ;
- la purge des données qui ont dépassé leur durée de conservation ;
- la revue des contrats sous-traitants quand vous changez de fournisseur ;
- un audit de maturité pour mesurer l’écart avec la cible ;
- la veille réglementaire, avec le Digital Omnibus et l’AI Act en toile de fond.
Provisionnez aussi l’imprévu. La CNIL a reçu 6 167 notifications de violations en 2025, un record, et une sur deux venait d’un piratage.
Gérer un incident mobilise votre équipe, votre DPO et parfois un avocat, sans compter l’information des personnes concernées. La fuite de données chez Welyb l’a rappelé aux cabinets comptables et à leurs clients.
L’étude Cost of a Data Breach 2026 d’IBM, menée sur 35 organisations françaises, chiffre une violation à 3,49 millions d’euros en moyenne. Une PME restera loin de ce montant.
La mécanique, elle, ne change pas : il faut en moyenne 226 jours pour détecter une fuite, puis 89 jours pour la contenir. Plus l’incident dure, plus la facture grimpe.
Avant de choisir un prestataire, demandez-lui donc un chiffrage sur trois ans, en séparant la mise en place de l’entretien. Et faites préciser par écrit :
- la liste des livrables qu’il produit lui-même ;
- le temps attendu de vos équipes, en jours ;
- ce qui sera facturé en plus : AIPD, gestion d’incident, formation des nouveaux arrivants.
Un devis qui reste flou sur l’un de ces trois points cache souvent des surcoûts qui apparaissent en cours de mission. Comparez les offres à périmètre identique : seule cette méthode permet de juger deux chiffrages sur le même pied.
Comment construire un budget RGPD réaliste ?
Un budget RGPD réaliste part de vos données, pas du devis le moins cher. Listez ce que vous collectez, puis situez-vous sur les deux curseurs : volume et sensibilité.
Ajoutez ensuite ce qu’aucun devis ne montre spontanément : le temps de vos équipes et l’entretien des années suivantes. Ce sont elles qui séparent une estimation d’un vrai budget.
Mon conseil : un projet bien cadré coûte toujours moins cher qu’une mise en conformité faite deux fois. Et il vous évite de découvrir le vrai prix du RGPD le jour où une plainte arrive à la CNIL.