Le 1er septembre 2026, la facturation électronique est entrée en vigueur. Toutes les entreprises assujetties à la TVA doivent depuis cette date pouvoir recevoir une facture électronique. Et le même jour, une fuite de données était détectée chez Welyb, le portail que des centaines de cabinets d’expertise comptable utilisent pour échanger des documents avec leurs clients.
La coïncidence de date a fait beaucoup réagir. On pourrait en conclure que la facturation électronique vient de se faire pirater. Ce n’est pas le cas, et c’est justement ce qui rend cette affaire intéressante.
Je vous explique ici ce qui a réellement fuité, pourquoi cette fuite vous concerne même si aucune de vos factures n’est dans la nature, pourquoi Welyb n’est pas une plateforme agréée alors que sa maison mère en possède une, et ce que vous pouvez vérifier cette semaine.
Si vous préférez m’écouter plutôt que me lire, j’ai détaillé toute l’affaire en vidéo, captures des documents officiels à l’appui :
Dans la suite, je reprends chaque point avec les chiffres vérifiés à la source et les liens vers les documents.
Ce qui s’est passé chez Welyb
Welyb est un portail d’échange entre les cabinets comptables et leurs clients. Vous y déposez vos pièces, vos justificatifs, vos documents. C’est l’outil que beaucoup de dirigeants ouvrent une fois par mois sans jamais se demander où sont hébergées les données qu’ils y déposent.
La société bordelaise a été rachetée le 4 juillet 2023 par le groupe ISAGRI, qui en détient 100 % des actions. À l’époque du rachat, le communiqué officiel du groupe annonçait près de 450 cabinets d’expertise comptable clients et 80 000 entreprises utilisatrices. Depuis, la technologie a été intégrée à l’offre AGIRIS et revendue aux cabinets sous le nom de Portail AGIRIS CONNECT.
Ce point est important pour vous : si votre comptable vous a ouvert un espace client AGIRIS, vous pouvez être concerné sans avoir jamais entendu le nom Welyb.
L’incident a été détecté le 1er septembre 2026. L’information n’est devenue publique que le 15 septembre, par des notifications adressées aux personnes concernées et relayées par la presse spécialisée. Au 17 septembre 2026, ni Welyb ni AGIRIS n’ont publié de communiqué public. Vous avez peut-être reçu un e-mail de votre cabinet à ce sujet.
Quelles données ont fuité exactement ?
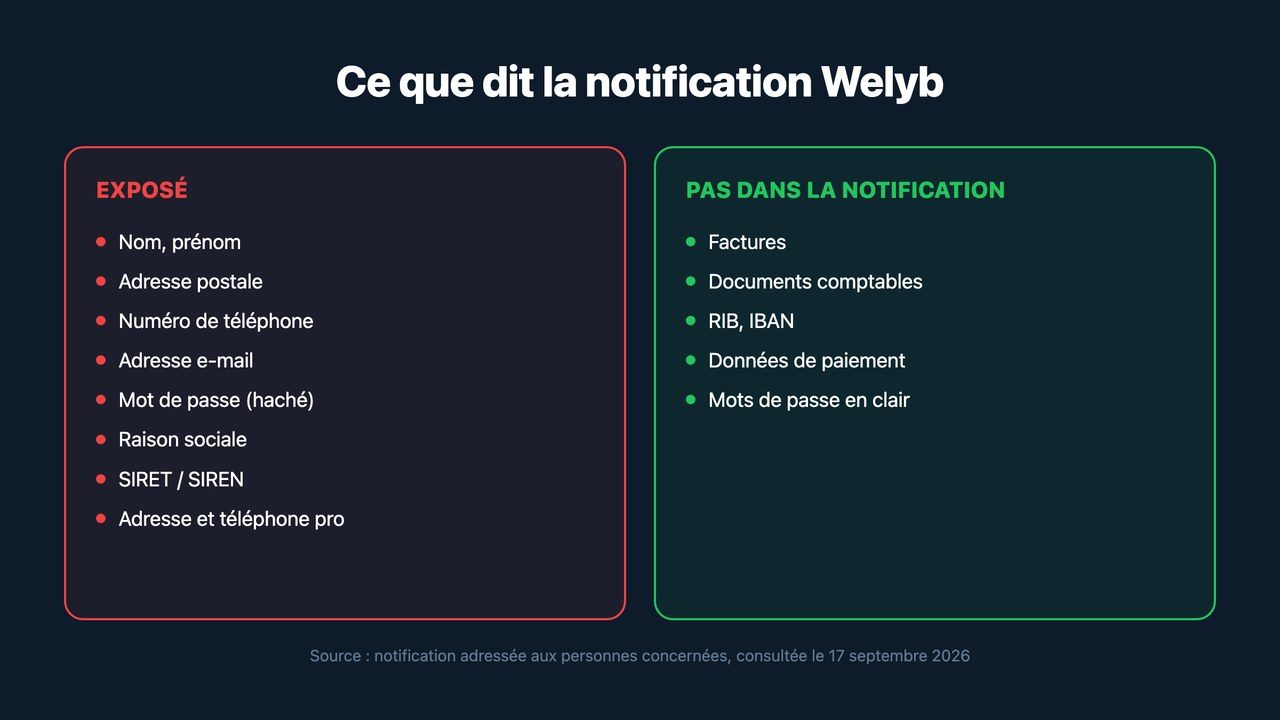
D’après la notification, l’incident touche un composant technique qui interagit avec la plateforme. Voici ce qui est exposé, et surtout ce qui ne l’est pas.
Les informations personnelles concernées sont votre nom, votre prénom, votre adresse postale, votre numéro de téléphone, votre adresse e-mail et votre mot de passe sous forme hachée. S’y ajoutent des données d’entreprise : la raison sociale, le SIRET ou le SIREN, l’adresse et le téléphone professionnels.
Il faut aussi dire ce qui ne figure pas dans cette notification, parce que c’est ce qui limite la casse :
- aucune facture ni document comptable
- aucun RIB ni IBAN
- aucune donnée de paiement
- aucun mot de passe en clair, le hachage utilisé est décrit comme fort
Welyb et AGIRIS indiquent avoir sécurisé le composant concerné, interrompu les accès non autorisés et déposé une déclaration auprès de la CNIL dans les délais réglementaires. Les investigations n’ont identifié aucun accès malveillant aux comptes utilisateurs.
Reste un point qu’on ignore encore, et il est de taille : le nombre de cabinets et de personnes touchés n’a pas été communiqué. Certains articles citent les chiffres de l’écosystème AGIRIS, qui équipe aujourd’hui 7 100 cabinets et 87 000 entreprises. Ces chiffres décrivent le parc de l’éditeur, ils ne disent rien du nombre réel de victimes. Tant qu’aucune communication détaillée n’est publiée, personne ne peut donner d’ordre de grandeur sérieux.
Pourquoi est-ce un problème si aucune facture n’a fuité ?
C’est la question que vous vous posez sûrement, et vous avez raison sur un point : vos documents comptables ne sont pas dans la nature. Le risque est ailleurs. Il ne vient pas des données prises une par une, il vient de leur combinaison.
Dans ce fichier, on trouve votre nom, votre téléphone, votre e-mail, le nom de votre entreprise et son SIRET. Et il s’y ajoute une information qui n’est écrite nulle part, mais qui découle de la fuite elle-même : vous êtes client d’un cabinet comptable qui utilise cette plateforme.
Avec ça, un message envoyé au nom de votre cabinet devient très difficile à distinguer d’un vrai. Il connaît votre prénom, votre raison sociale, votre numéro SIRET. Et il tombe pile au moment où toutes les entreprises changent leurs procédures de facturation. C’est ce qu’on appelle l’hameçonnage ciblé.
En pratique, le message prend presque toujours une de ces trois formes :
- « Nous avons changé de RIB, merci de régler vos prochains honoraires sur ce compte »
- « Validez votre facture électronique en cliquant ici »
- « Connectez-vous à votre nouvel espace pour la réforme »
Les cabinets l’ont compris avant tout le monde. Dans l’un des e-mails d’alerte envoyés aux clients, le cabinet précise noir sur blanc qu’il n’a pas changé de RIB et qu’il ne démarche jamais par téléphone. Il anticipe exactement ce scénario.
Le risque principal, ici, ce n’est donc pas la divulgation de votre comptabilité. C’est la fraude au faux RIB. Quand le système technique est bien protégé, les attaquants se tournent vers les personnes qui l’utilisent, et les services comptables sont devenus des cibles prioritaires.
Welyb n’est pas une plateforme agréée, mais Cecurity oui
Depuis l’été, tout le débat porte sur une seule question : est-ce que les plateformes agréées vont se faire pirater ?
Ce sont les opérateurs immatriculés par la DGFiP, par lesquels vos factures doivent obligatoirement transiter. On les appelait PDP, on dit désormais plateformes agréées. Les exigences qui leur sont imposées sont réelles : certification ISO 27001, hébergement des données en Europe, signalement immédiat de tout incident, tests d’intrusion. Depuis le 26 août 2026, Bercy leur demande en plus la qualification SecNumCloud de l’ANSSI et se dit prêt à suspendre les échanges d’une plateforme insuffisamment sécurisée.
J’ai donc téléchargé les deux listes officielles publiées par la DGFiP et j’y ai cherché Welyb, AGIRIS et ISAGRI. Aucun des trois n’y figure. Au 10 septembre 2026, ces listes comptent 149 opérateurs immatriculés définitivement et 14 en attente.
En revanche, le groupe ISAGRI y est bien présent, par une autre filiale : Cecurity, immatriculée le 18 décembre 2025. C’est la plateforme agréée qu’AGIRIS commercialise sous le nom d’eFacture. AGIRIS l’écrit lui-même sur son site : « eFacture, la plateforme agréée de Cecurity.com, une société du groupe ISAGRI ».
Et c’est tout l’intérêt de cette affaire. Dans le même groupe, deux filiales, deux régimes :
- Cecurity est soumise aux exigences de la DGFiP, et revendique ISO 27001 et un hébergement SecNumCloud
- Welyb, le portail documentaire situé en amont du circuit, n’y est pas soumis
C’est le second qui a fuité.
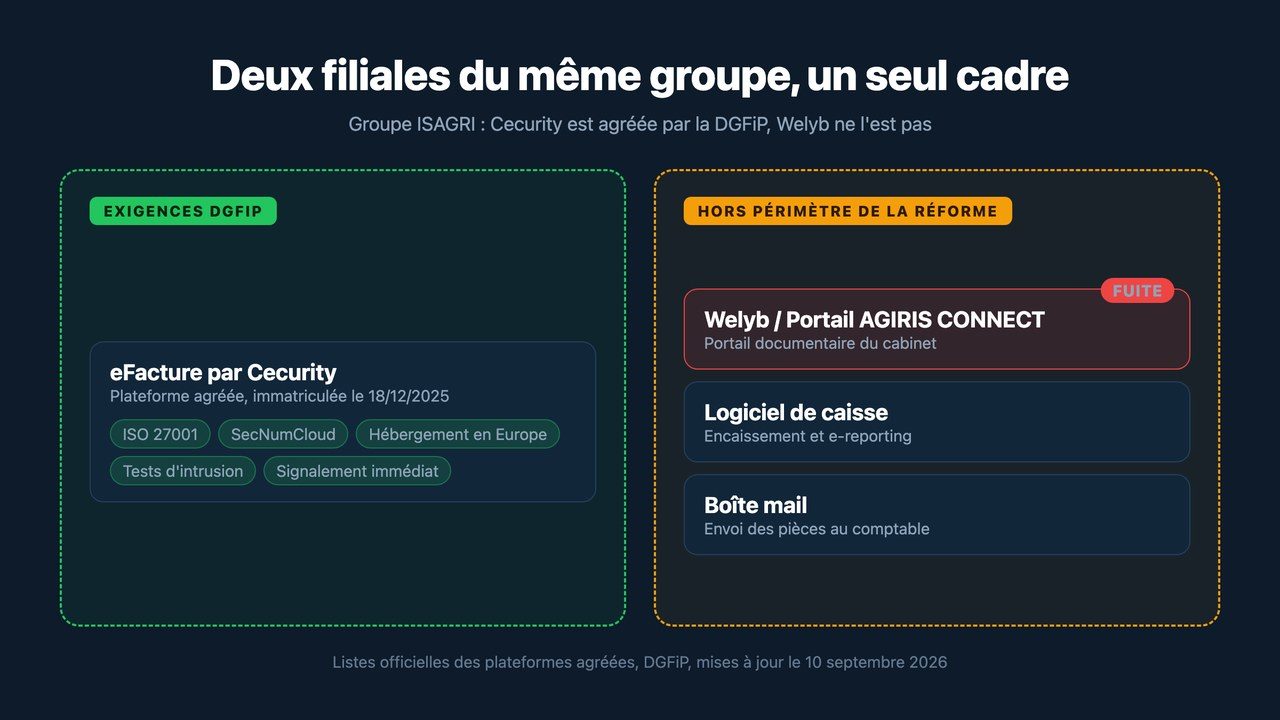
Voilà le point que je voulais vous montrer. L’État a encadré le tuyau central, avec un vrai niveau d’exigence. Mais il n’a aucune prise sur les outils branchés autour : le portail de votre comptable, votre logiciel de caisse, votre gestion documentaire, ou simplement la boîte mail dans laquelle vous envoyez vos factures. Votre cabinet peut avoir choisi une plateforme agréée irréprochable, cela ne dit rien de la sécurité des outils que vous utilisez avec lui au quotidien.
Welyb n’est pas un cas isolé
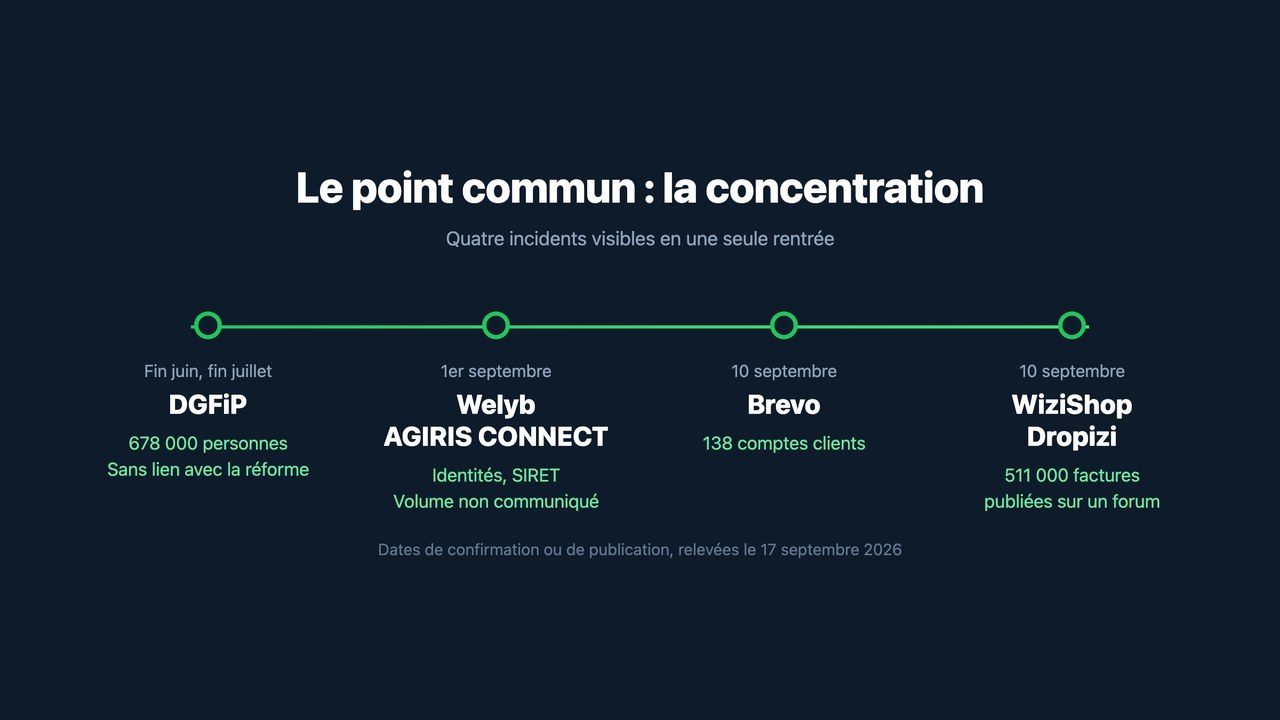
Ce qui doit retenir votre attention, c’est que quatre incidents visibles se sont enchaînés sur une seule rentrée.
Fin juin et fin juillet, la DGFiP a subi deux intrusions, confirmées le 14 août. Au moins 678 000 particuliers et professionnels sont concernés, et la CNIL a annoncé un contrôle sur place. Je précise tout de suite que l’administration a confirmé le 18 août que cette attaque n’avait aucun lien avec la facturation électronique : les systèmes sont distincts.
En août, une faille a touché les plateformes e-commerce WiziShop et Dropizi. Le fichier a été publié sur un forum le 10 septembre et contiendrait environ 511 000 factures, émises entre 2009 et l’été 2026. Le même jour, Brevo signalait un incident lié à son authentification, avec 138 comptes clients concernés.
Le point commun de ces quatre incidents, ce n’est pas la facture électronique. C’est la concentration. Jamais autant de données d’entreprises françaises n’avaient été rassemblées chez autant d’intermédiaires en même temps. La réforme n’a pas créé ce risque, mais elle multiplie les endroits où vos informations circulent.
Ce que vous devez vérifier cette semaine
Voici ce que je ferais à votre place, dans cet ordre.
1. Identifiez votre plateforme agréée. Beaucoup de dirigeants ne savent pas laquelle les couvre. La liste officielle est publiée sur impots.gouv.fr, dans l’espace Professionnel. Si personne ne vous a fait choisir, posez directement la question à votre comptable. C’est aussi l’occasion de vérifier ce qui est réellement obligatoire pour vous aujourd’hui.
2. Demandez la liste des outils qui contiennent vos données. En dehors de la plateforme agréée : portail documentaire, GED, outil de collecte de pièces. Demandez aussi où ces données sont hébergées. C’est une question légitime, et la réponse vous en apprendra beaucoup sur le sérieux de votre prestataire.
3. Changez votre mot de passe, celui du portail comptable et surtout tous ceux où vous aviez réutilisé le même. Un mot de passe haché aujourd’hui peut être cassé plus tard. Activez la double authentification partout où elle est proposée.
4. Mettez en place une règle sur les coordonnées bancaires. Tout changement de RIB d’un fournisseur se vérifie par téléphone, sur un numéro que vous connaissez déjà, jamais celui indiqué dans le message. C’est la mesure qui coûte le moins cher et qui protège le mieux.
5. Ne validez jamais une facture depuis un lien reçu par e-mail. Connectez-vous à votre plateforme par son adresse habituelle, celle que vous tapez vous-même.
Si vous devez encore choisir votre outil, mon comparatif des logiciels de facturation électronique et ma présentation des plateformes agréées vous donneront les critères à regarder, la sécurité comprise.
Faut-il s’inquiéter ?
Je ne vais pas vous mentir : il y a des limites à ce qu’on peut affirmer aujourd’hui. On ne connaît ni le volume exact, ni la cause technique précise, et rien n’indique que des comptes aient été pris en main. Sur cette fuite précise, il n’y a pas de raison de paniquer. Elle a été traitée, déclarée, et son périmètre semble contenu.
Ce qui mérite votre attention, c’est ce qu’elle révèle. On a beaucoup discuté de la sécurité des plateformes agréées, et cette discussion était utile. Mais le premier incident visible de cette rentrée n’a pas touché une plateforme agréée. Il a touché un outil situé juste à côté, dans le même groupe, sur lequel la réforme n’a aucun pouvoir. Une chaîne de confiance vaut ce que vaut son maillon le moins surveillé.
Un mot sur le calendrier pour finir, parce que j’ai lu beaucoup d’approximations. L’obligation d’émettre ne concerne aujourd’hui que les grandes entreprises et les ETI. Pour les PME, les TPE et les micro-entreprises, ce sera le 1er septembre 2027. Côté sanctions, la loi de finances du 19 février 2026 a porté l’amende à 50 euros par facture non conforme, plafonnée à 15 000 euros par année civile. Ce qui vous protège en pratique, c’est que cette amende ne s’applique pas à une première infraction réparée spontanément ou dans les 30 jours suivant une demande de l’administration. Bercy a annoncé donner la priorité à l’accompagnement, mais ne confondez pas accompagnement et exemption.
Vous avez donc encore du temps devant vous. Servez-vous-en pour regarder où sont vos données, pas seulement pour choisir une plateforme. Et si vous voulez comprendre ce qui circule réellement dans une facture électronique, j’ai détaillé les formats Factur-X, UBL et CII dans un autre guide.